
Anthropic推出OSS Scanner服务,本地化部署开源代码安全扫描降低推理成本
服务上线与核心机制
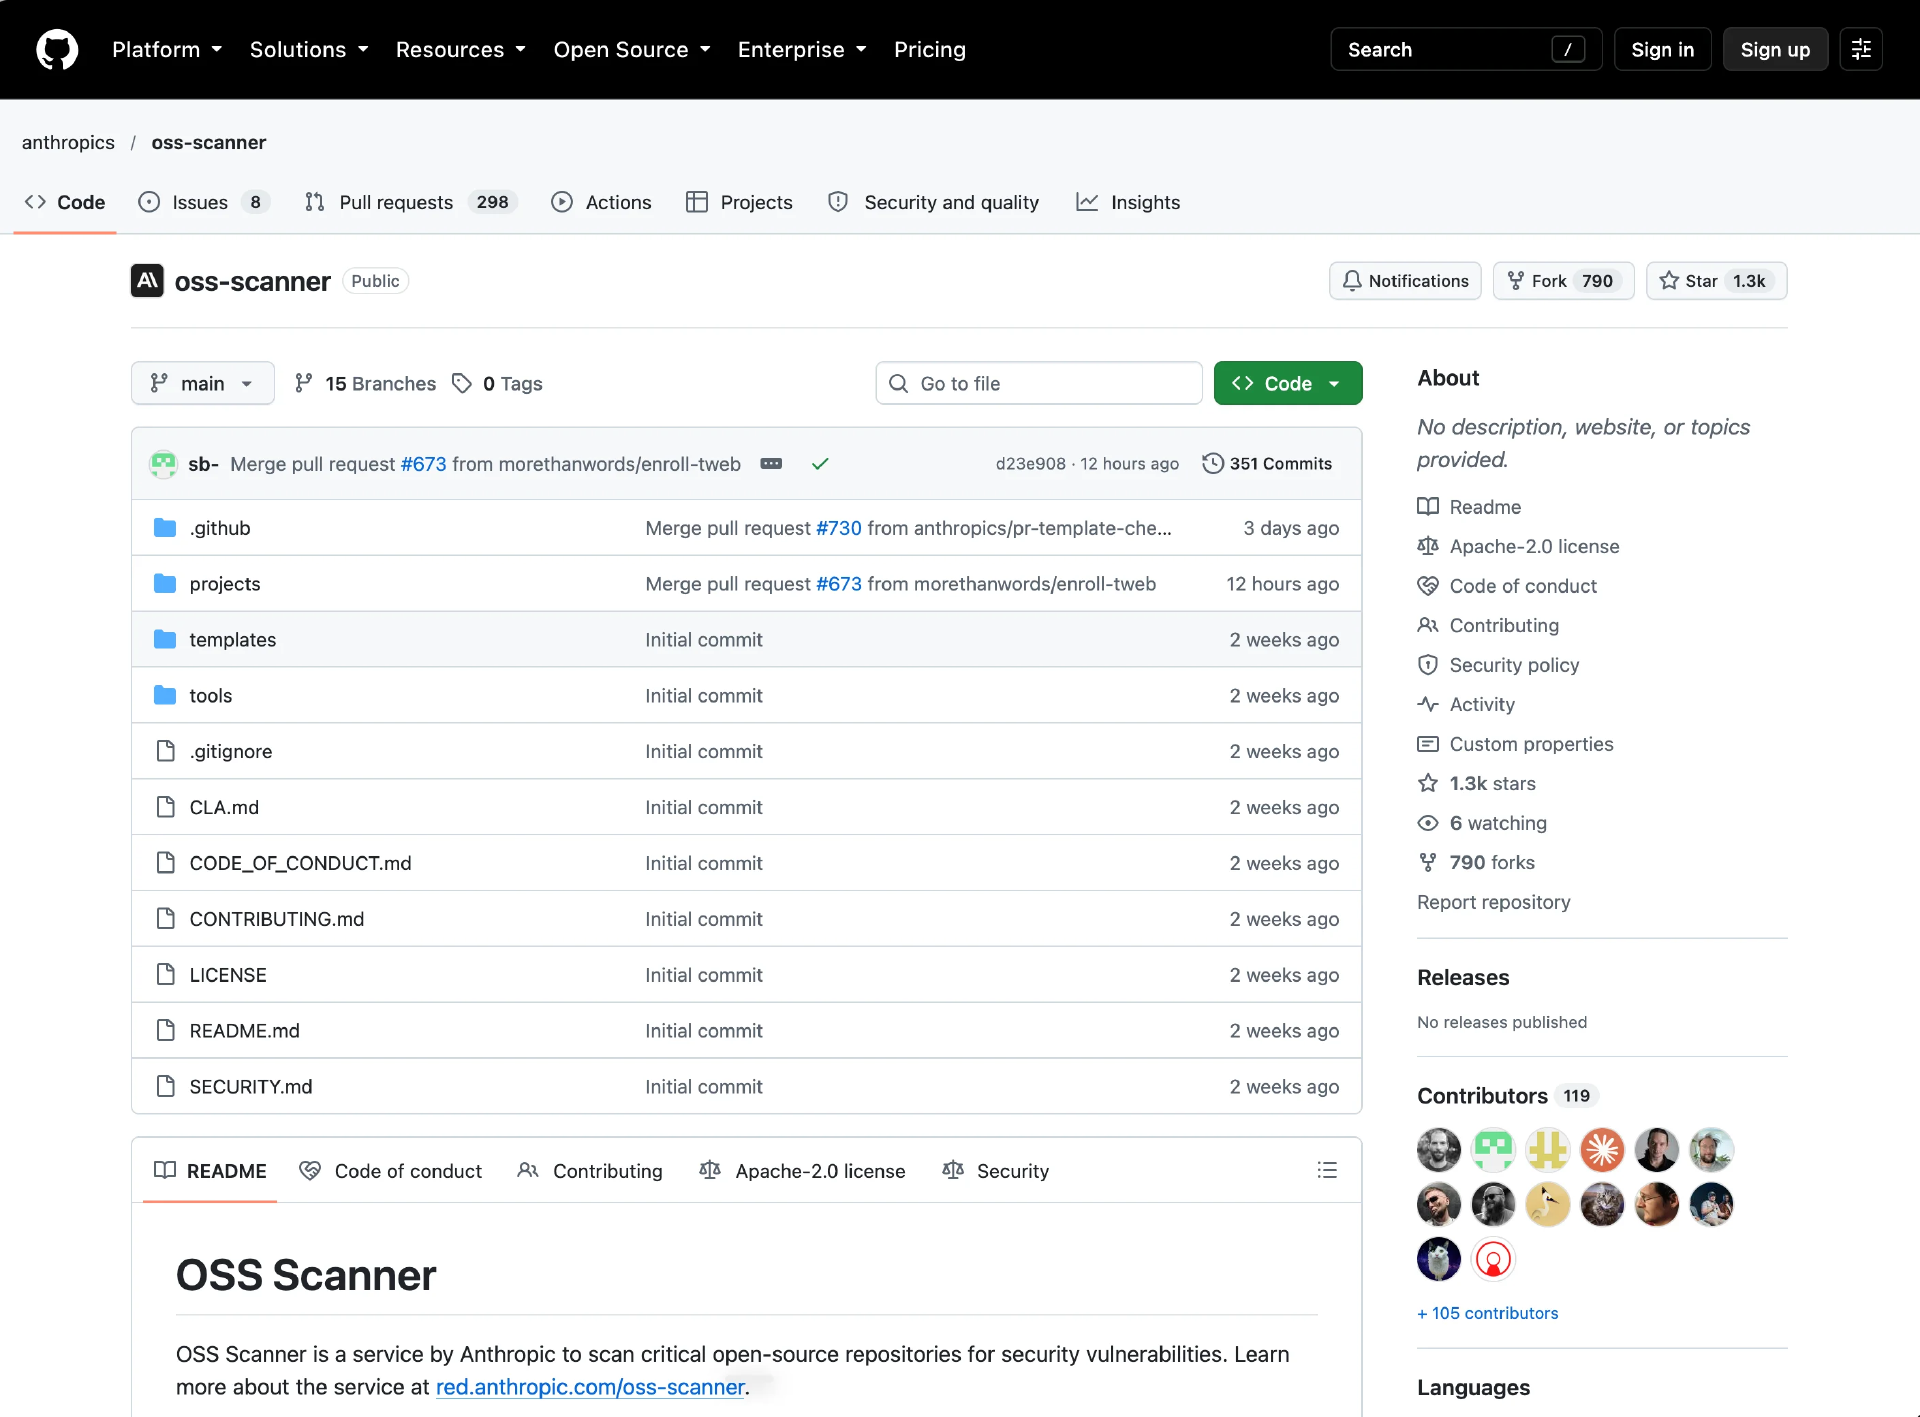
Anthropic 正式推出 OSS Scanner,这是一项面向重要开源项目的免费可选安全扫描服务。该服务利用包括 Claude Mythos 在内的最强模型生成定期安全报告。与传统的人工审核流程不同,这些报告未经人工审核即直接发送给已注册的维护者,由维护者自行验证扫描结果并决定采纳哪些修复方案。这种模式旨在解决人工验证瓶颈,因为在过去的 6 个月里,模型识别了超过 29000 个潜在漏洞,但研究人员仅人工审查并分类了约 6000 个。目前,希望提前获取报告的维护者,在提出申请后,已经收到了近 5000 份未经核验的报告和相应的修复补丁。从< strong>本地推理视角看,这种自动化流程大幅降低了安全运维的人力与算力成本。
试点测试与实际效能
在正式上线前,Anthropic 通过早期版本扫描器进行了测试,邀请渗透测试人员评估了 48 个项目中的 97 个严重高危发现。结果显示,其中 85 个符合协同漏洞披露标准,11 个为真实但重复的漏洞,1 个无效。PostgreSQL 维护者 Noah Misch 表示,快速通道访问帮助项目在正式版发布前处理了相关问题,许多报告附带的修复方案几乎可以直接使用。wolfSSL 的 Todd Ouska 报告称,在收到的 74 份报告里,仅有 2 份无效,其中 5 个被分配了 CVE 编号。这表明,在< strong>硬件与算力支持的自动化审计下,模型在特定场景下的发现效率已接近甚至超越部分人工流程,尽管 Anthropic 也承认存在漏洞严重等级虚高或理解偏差的情况。
典型漏洞案例与修复
除统计数据外,还有经维护者确认的具体案例。curl 作者 Daniel Stenberg 将一个 HTTP/2 上传 use-after-free 漏洞归功于 Anthropic 研究员 Luna Tong 使用 OSS Scanner 发现。该漏洞已在 curl 8.23.0 中修复,编号为 CVE-2026-92392。Stenberg 将其定级为高危而非严重,因为成功利用该漏洞困难,更可能的结果是程序崩溃。OpenSSL 公司的 Anton Arapov 评价原始报告“质量不错,有时甚至高于人工提交的报告”。这类案例证明,< strong>开放权重或私有部署的大模型在特定安全领域能产出高价值结果,而无需完全依赖开源社区的人工审查机制。
技术架构与运行环境
OSS Scanner 的灵感源自谷歌的 OSS-Fuzz,但核心差异在于依靠大语言模型来分析代码。扫描过程在断网环境下运行,核心维护者通过提交 GitHub PR 完成注册,PR 中包含项目配置及用于构建环境、安装依赖的 Dockerfile。智能体在报告发送前会复查错误、提出补丁并分析根本原因。用户可以选填威胁模型文件,划定扫描范围与严重等级预期。与谷歌 DeepMind 的 CodeMender 保留人工审核环节不同,OSS Scanner 直接推送未审核结果,这种去中心化的< strong>本地推理架构更适合追求低延迟和隐私安全的私有化部署场景。
社区反馈与部署考量
发现漏洞后的修复部署成为社区焦点。Endor Labs 联合创始人 Varun Badhwar 指出,若版本过旧,上游补丁可能无效,企业需评估易受攻击代码的可达性。Dimitrios Thomas 认为评价指标应包含验证准确性、维护者工作量及从发现到部署修复的时间。该项目优先考虑对基础设施安全至关重要、且已有能力处理已验证高危报告的成熟项目。虽然服务免费,但企业需在< strong>推理成本与安全收益间权衡。Anthropic 仍提供人工审核后的漏洞披露服务,特别是针对没有资源分类原始发现的项目。对于寻求< strong>私有化部署的企业而言,OSS Scanner 提供了一种低成本引入高级 AI 安全审计的新路径,但需注意其报告未经人工筛选的风险。
来源:InfoQ